当社AI利用による情報漏洩の可能性の通知とお詫び
この度、当社におけるAI利用に関連して、情報漏洩の可能性が確認されました。関係者の皆様に多大なるご迷惑とご心配をおかけしておりますことを、深くお詫び申し上げます。
発生したインシデント
当社が業務で利用しているクラウドサービス「Notion」のAI機能の処理を担う委託先事業者(以下Fireworks社)において、第三者による不正アクセスが発生いたしました。 調査の結果、Notion Labs, Inc.(以下、Notion社)から通知を受けた情報漏洩の可能性のあるデータにおきまして、同機能を通じて処理された情報の中にお取引先の皆様に関する個人情報が一部含まれていたことが判明いたしました。
時系列
- [2026年10月23日]: Fireworksの開発(R&D)用マシンをホストする第三者のクラウド事業者においてセキュリティ事故が発生
- [2026年10月24日~10月25日]: Fireworksの開発(R&D)用マシンに対して不正な第三者のアクセスが発生、Fireworks社がアクセスを遮断・調査を開始
- [2026年11月3日]: Notion社がFireworks社の通知により、Fireworks社のAI機能における不正アクセスの発生を確認
- [2026年11月10日08時25分]: Fireworks社の被害範囲の修正が報道される
- [2026年11月10日14時03分]: Notion社より情報漏洩の可能性の通知を受領
- [2026年11月10日14時10分]: 当社における影響範囲の調査を開始
- [2026年11月10日16時30分]: 情報漏洩の可能性のある情報に関する調査を完了
- [2026年11月10日16時50分]: 情報漏洩の可能性に該当される方への個別連絡を開始
- [2026年11月10日17時30分]: 個人情報保護委員会に情報漏洩の疑いを報告
漏洩した恐れのある情報
- 2026年10月5日〜24日の期間に当社がNotion AIのInsights機能を利用したチャット履歴
個人情報漏洩の恐れのある範囲
最大で27名の方の個人情報が漏洩した可能性があります。情報漏洩の可能性のある対象範囲に含まれていた情報は次のとおりです。
- 氏名の全部または、一部(姓、姓名のいずれか)うち27名
- 所属先 うち27名
- メールアドレス うち2名
該当された方には漏洩した情報の対象範囲について個別にご連絡をしております。この度、該当された方におかれましては、改めて深くお詫び申し上げます。
なお、
-
今回の情報漏洩の可能性のある情報の中には、その他の機密に関する情報が含まれていない事を当社で確認しております。
-
今回の情報漏洩の可能性のある情報の中には当社が運営している「Sharelot」および、「Sharelot書店」のご利用情報は含まれておりません。
-
Notion社より通知を受けた、当社から漏洩した可能性がある全ての情報の確認と調査は完了しており、現時点で当社から通知をお受け取りしていない方は、今回Notion社より通知を受けた情報漏洩の恐れのある対象者には含まれておりません。
-
Notion社の発表では、流出した記録にはNotion上のページやデータベース、添付ファイルなど、ワークスペース内のその他のデータは本件の対象に含まれないとされています。
Notion社からの通知等により、新たに被害範囲の修正などが発生した場合は当HP上で速やかにお知らせいたします。
漏洩可能性のあるデータに個人情報が含まれてしまった経緯について
当社はNotionを情報一元管理ツールと定め、原則としてNotion社のセキュリティ体制を信用し、社内の機密情報等を原文で保存しています。
当社では2025年11月14日(金)より、個人情報保護委員会の定める個人情報保護法ガイドラインを基に、顧客の情報利用に関するガイドラインを定めており、社内でのAI利用に関しても、当社のセキュリティガイドラインに従い個人情報や機密情報を含むデータの取り扱いについて厳格なルールを設けております。 その中でAIだけではなく外部WEBサイトの利用においても原則として個人情報の入力を禁止しております。
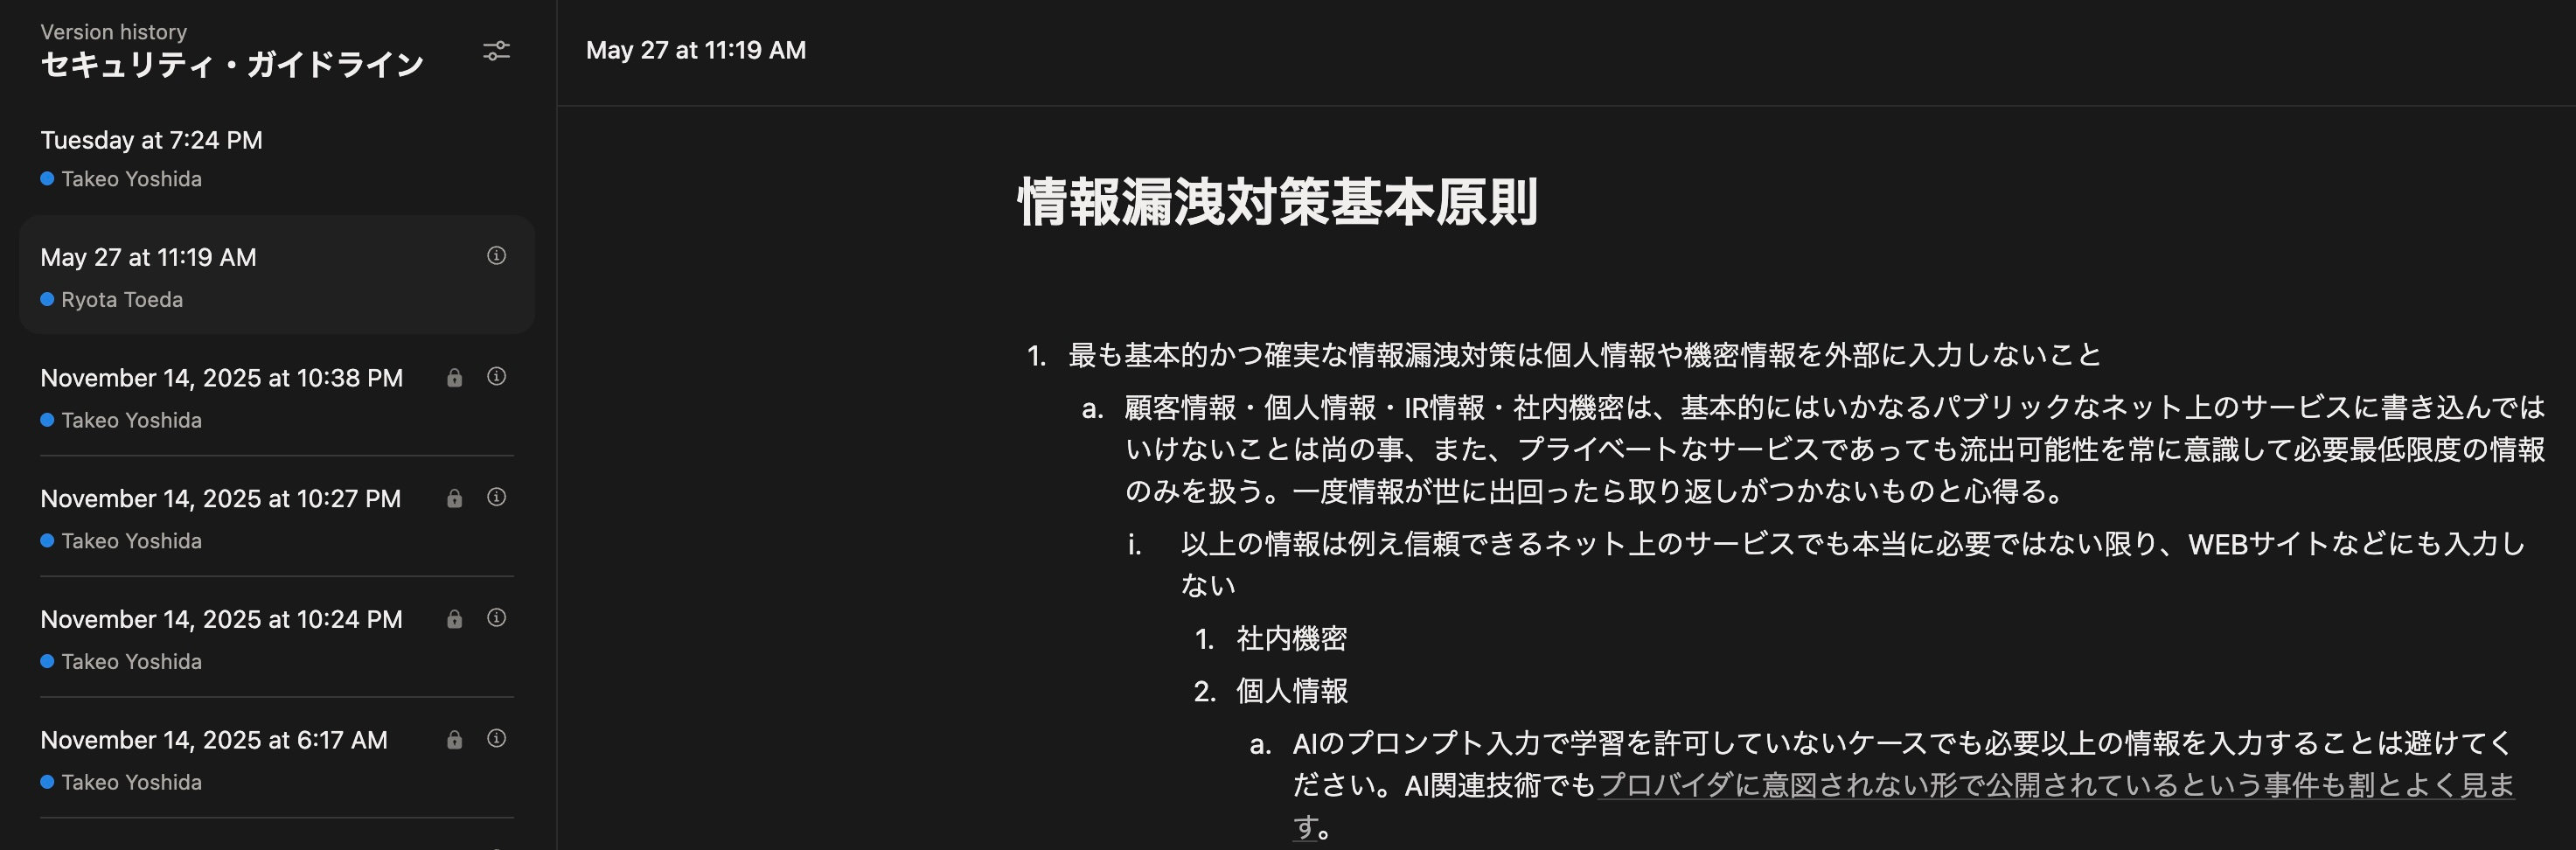
本来であればAI利用の際には、個人情報の除去、または、マスキングを行った上での利用が行われる、あるいは、機密情報を含んだデータを用いないといった運用がなされるべき所でしたが、 Notion AIがドキュメント上に存在している加工されていない個人情報を含むデータを読み取り、その情報をチャットに出力してしまっていたことが判明しました。
また、今回の情報漏洩においてはNotionが間接的に利用しているFireworks社のセキュリティポリシーが適用されていたため、一部のチャット履歴がFireworks社に保存されるという事実を事前に把握する事が難しく、AIが機密情報をチャットに出力してしまった時点で情報が漏洩してしまう可能性が生じるという事実を当社として十分に想定する事ができていませんでした。
今後の対応について
当社としてセキュリティポリシーを定める中、お客様・お取引先の皆様に情報漏洩の可能性を引き起こしてしまった事は、セキュリティポリシー第3条 (個人情報の第三者への開示)、および、情報セキュリティ方針 3. 情報資産の保護の規定に関して、お客様や取引先の皆様の信頼に背く、重大な過失であると認識して結果を重く受け止めております。
今回の事態の重大性を鑑み、当社では、既に以下の対応を実施いたしました。
- Notion AI利用の全面禁止
- 機密情報を含む加工前の元データをAIに直接アクセスさせる行為の禁止
- 当社のセキュリティガイドラインの見直しおよび厳格化
- 他社AI利用に関するルール、および、アクセス管理の見直し
- 重要情報を扱う際のAI利用時のメモリ・コンテキスト保持の停止を義務化
- コンテキスト・メモリ・チャット履歴上にセンシティブ情報があることを発見した場合における短期間での削除の義務化
- 加工の有無に関わらずAI利用禁止の情報群を策定
- 情報漏洩可能性が生じた時点で物証を保存・速やかな報告を義務化
また、以下の対応・検討を進めています。
- AIに個人情報・機密情報のチャット上への出力禁止指示を加えるハーネスを導入
- 社内情報利用専用のAI利用環境と、アクセス不可のAI利用環境の分離
- 社員への教育・再発防止策の徹底
以上を踏まえ今後も再発防止に努めてまいります。
当社や当社従業員、または、Notion社を装った不審なメールにご注意ください。 心当たりのない請求、認証情報の入力、URLや添付ファイルの開封等を求められた場合は、応じないようお願いいたします。 本件に関するご質問などのお問い合わせにつきましては、お問い合わせフォームより「その他」項目をお選びの上ご連絡くださいますようお願いいたします。